1Password for Agentsとは、対応するAIエージェントが、ユーザーの承認を得て、パスワードを直接受け取らずにWebサービスへログインできるようにするプラットフォームです。1Passwordが2026年10月22日に発表しました。
AIが買い物、予定の調整、サイトの更新などを支援するほど、「どのアカウントを使わせるか」が重要になります。1Password for Agentsは、このログイン時の認証情報の扱いを改善する仕組みです。本記事では、特徴・メリット・デメリットと、今後のAIネットワークにおける役割を解説します。発表の出典:1Password公式プレスリリース、公式X投稿。
- AIへパスワードを貼り付ける必要を減らし、1Passwordを通じて承認したログインを利用させる設計です。
- ログイン後にAIが見られる情報や実行できる操作は、AIと接続先サービスに依存します。
- 対応エージェント・地域・端末には条件があります。発表済みの連携がすべて利用開始済みとは限りません。
情報確認日:2026年10月23日。製品の挙動は公式説明に基づき、実機検証は行っていません。将来の展望・導入例・評価は本記事の考察です。提供状況は更新されるため、利用前に各連携の公式情報をご確認ください。
1Password for Agentsとは?
1Passwordは、ログイン情報などを保管・管理するパスワードマネージャーです。1Password for Agentsでは、その認証情報を使う場面に対応AIとの連携を加え、ユーザーが選んだログインをエージェントの作業に利用できるようにします。
ここでいうAIエージェントは、文章で回答するだけでなく、ブラウザーや外部ツールを操作して作業を進めるAIを指します。たとえば、会員向けページに入って予約内容を確認するには、ログインが必要になります。
このとき、会話にパスワードを書き込んで渡すと、AIの入力や履歴などに認証情報が含まれる可能性があります。1Passwordは、認証情報の保管と入力を仲介することで、AIが秘密の値を直接扱わずに作業を続ける方法を提示しています。背景:1Passwordのブラウザー利用型AI向け認証設計の解説。
公式FAQでは、エージェントの接続だけで保管庫のすべてにアクセスできるわけではなく、必要なログインを要求し、ユーザーが承認・拒否を判断すると説明されています。利用は任意です。参考:1Password for Agents公式ページ。
パスワードをAIに渡さずログインする仕組み
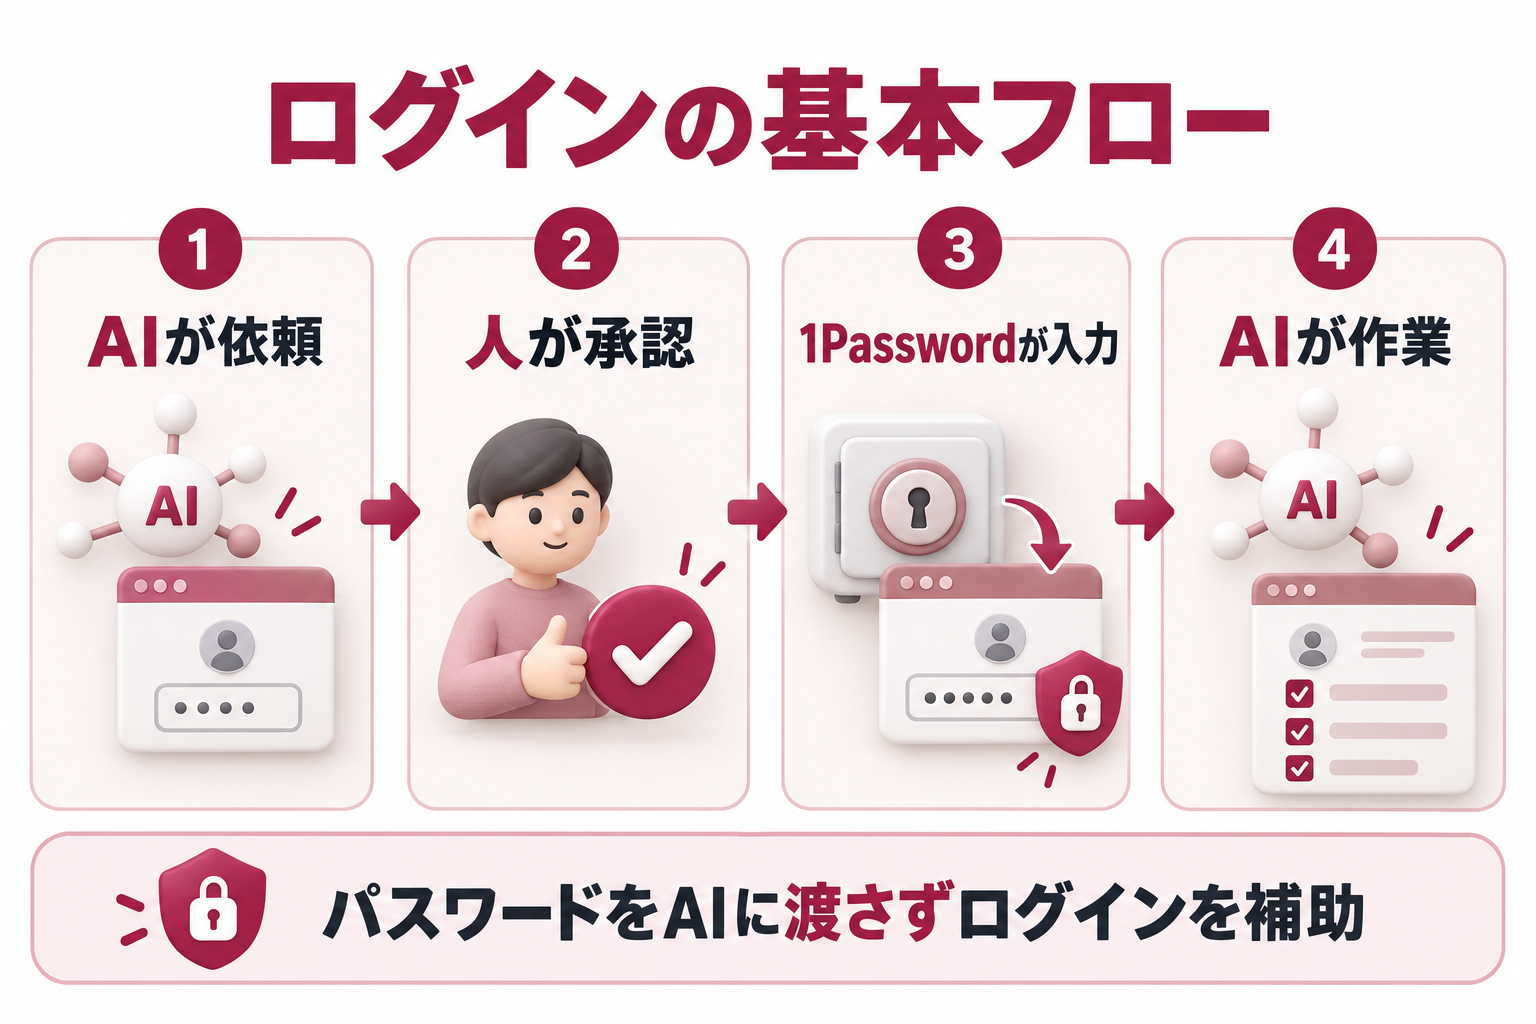
公式発表による基本的な流れは、次のように整理できます。
- AIがログインを要求する。対応エージェントがサインイン画面に到達し、必要な認証情報の利用を要求します。
- エージェントの識別と、ユーザーの承認を行う。1Passwordが固有のデジタルキーでエージェントの身元を確認し、ユーザーは自分の端末で対象と理由を確認して承認・拒否を選びます。
- 1Passwordがログイン情報を入力する。認証情報をAIへ送る代わりに、1Passwordが接続先のサインインフォームへ入力します。
- ログイン後、AIが作業を続ける。認証情報の保護を維持しながら、エージェントが依頼された作業を進めます。
公式ページでは、Agentic Autofillがパスワードやワンタイムコードの入力を補助すると説明されています。承認を求められる頻度などは連携によって異なります。すべてのログイン方法や多要素認証が同じように使える、と一般化せず、利用する連携の条件を確認しましょう。出典:公式発表、公式FAQ。
メリットと、注目したい理由
1.認証情報を会話へ書き込む機会を減らせる
大きな利点は、ログインに必要な秘密と、AIが処理する作業内容を分けやすくなることです。パスワードをプロンプトに貼り付ける運用に比べ、会話や作業記録へ秘密の値を残す経路を減らす設計として評価できます。
これは、ログイン後の画面に表示される氏名、注文履歴、社内資料などまでAIから隠す機能を意味しません。保護する情報の種類を区別すると、製品の価値を正確に理解しやすくなります。
2.アカウントを使わせる判断を、ユーザーが確認できる
アカウントの取り違えは、個人の買い物と会社の調達、個人メールと業務メールなどで問題になります。必要なログインを要求された段階で確認できれば、「この作業に、そのアカウントを使う理由はあるか」を見直す機会になります。
承認画面があることを生かすには、対象と目的を読む運用も必要です。複数のログイン候補がある場合の選択方法は連携の説明を確認し、承認を単なる通過操作にしないことが大切です。
3.複数のエージェントに秘密を複製する運用を減らせる
旅行の調査、日々の予定管理、開発支援で別のAIを使うと、それぞれにログイン情報を保存したくなる場面が出てきます。1Passwordを認証情報の管理先として利用する考え方は、秘密の値を複数のAI側へコピーする運用を減らす方向に働きます。
ただし、接続先やアカウントが増えれば、連携の一覧、利用目的、停止手順の管理は必要です。ログインの手間が減るかだけでなく、不要な接続を把握しやすいかも評価したい点です。設計の背景:1Passwordの認証情報の露出を減らす設計方針。
デメリット・注意点
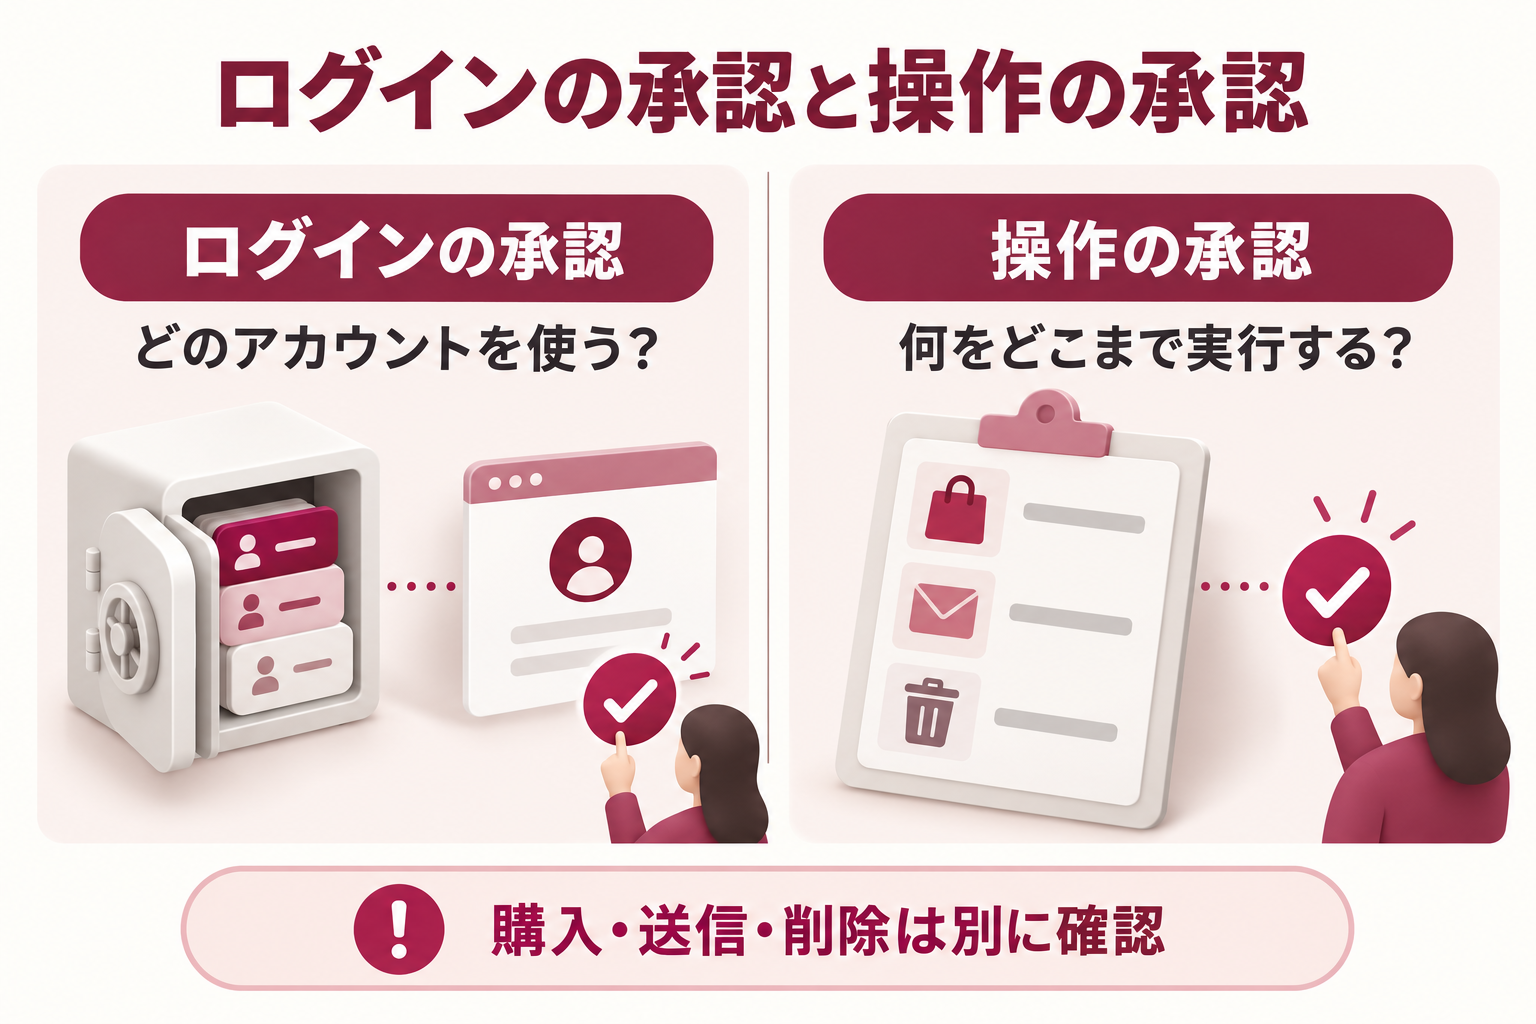
1.ログイン後の操作まで一括して安全になるわけではない
パスワードを知らなくても、ログイン済みの画面を操作できれば、情報を読んだり設定を変更したりできる場合があります。公式FAQも、ログイン後の行動はエージェントとWebサイトに依存すると説明しています。
たとえば買い物を調査する依頼では、ログインを許可する判断と、金額・商品・配送先を確認して購入を確定する判断を分けます。サイト運営なら、記事の下書きの作成と公開、ファイルの確認と削除を分ける設計が考えられます。出典:公式FAQ「What can an agent do after it signs in?」。
2.使わせたアカウントの権限が広いと、影響も大きくなる
ログイン用の秘密を保護しても、管理者アカウント自体が持つ権限を、すべての接続先で自動的に細分化できるとは限りません。参照だけでよい作業に、ユーザー管理や公開設定まで変更できるアカウントを使わせる必要があるか、検討しましょう。
また、不審なWebページや文書に含まれる指示でAIが誘導されるプロンプトインジェクション、作業中に見たデータの外部送信などは別の対策が必要です。OWASPも、AIエージェントには最小権限と重要操作の承認、外部入力の扱い、監視などを組み合わせるよう整理しています。参考:OWASP AI Agent Security Cheat Sheet。
3.対応範囲と、承認の手間に制約がある
任意のAIへ接続すればすぐ使える、という製品ではありません。対応する連携、アカウントの地域、端末、ログイン方式を確認する必要があります。承認を求められる作業が多いと、確認の手間が増える可能性もあります。
「完全に放置して動かしたい」という要件では、ユーザーが判断する場面をどう設けるかが課題になります。確認を省くことから始めず、どの作業なら安全に任せられ、どこで人へ引き継ぐかを決めるのが実用的です。
4.端末・接続先・連携相手への信頼は残る
1Password for Claude向けの技術資料では、侵害された端末、連携相手のアプリへの信頼、送信先Webサイトが受け取った認証情報の扱いなどが、残るリスクとして説明されています。これはClaude向けの資料であり、他の連携がすべて同一の実装とは判断できません。
この例からも、秘密をAIに見せない設計だけで、端末の侵害や接続先サイトの問題まで解決するとは考えない方がよいでしょう。ソフトウェアの更新、端末管理、正しい接続先の確認は引き続き必要です。出典:1Password for ClaudeのセキュリティモデルとAccepted risks。
対応AI・料金・利用条件
2026年10月22日の公式ブログで示された提供状況は、次のとおりです。連携の発表と、自分の環境での利用開始を分けて確認してください。
| エージェント・連携先 | 公式発表時点の案内 |
|---|---|
| Meta Muse | 各プラットフォームで今後数日かけて順次展開 |
| SpaceXSI Grok Bot | 各プラットフォームで今後数日かけて順次展開 |
| Anthropic Claude Duet | 連携を今後提供予定 |
| OpenAI ChatGPT Work・dots | 連携を今後提供予定 |
| Town Townie | Web・iOSの連携を今後提供予定 |
| その他の予定先 | Instinct、Browserbase、Browser Use、Dana、KERNEL、Perplexity、Ramp、Tomo、Wajo |
提供状況の整理日:2026年10月23日。表のサービス名は公式発表の表記に基づきます。スマートフォンでは表を横にスクロールできます。
公式ブログでは、1Password.com上のIndividual・Familyアカウントは追加料金なしと案内されています。1Password.eu・1Password.caのアカウントは、この発表時点では対象外です。利用できる端末・機能も連携先によって異なります。出典:Introducing 1Password for Agents。
追加料金なしという説明は、基礎となる1Passwordの契約や、利用するAIサービスの費用まで不要になるという意味ではありません。契約するプラン、請求期間、キャンペーン条件、AI側の利用料を確認しましょう。個人・家族向けの案内を、法人アカウントの条件へそのまま当てはめることも避けます。
たとえばMuse向けの公式ページは、既存の1Password.comアカウントとの接続、対応プラン、連携の解除などを説明しています。自分が使いたい連携のページを起点に条件を確認すると、導入の可否を判断しやすくなります。参考:1Password for Muse、1Password for Grok Bot、1Password公式料金。
1Password for Claudeや開発者向け機能との違い
1PasswordにはAI関連の複数の製品・連携があります。対象を混同すると、利用条件や保護範囲を誤解しやすくなります。
| 名称 | 確認する用途・位置づけ |
|---|---|
| 1Password for Agents | 対応するパーソナルAIとの連携を通じ、ユーザー承認のログインを補助するプラットフォーム |
| 1Password for Claude | Claude向けの個別連携。設定・セッション・端末などの技術条件は専用資料で確認 |
| 1Password Credential Broker | 機械のワークロードやAIの実行時の身元を確認し、ポリシーに従って認証情報を提供する仕組み |
Credential Brokerは、GitHub ActionsやカスタムOIDC接続からの認証情報の取得などを扱い、確認時点ではEnterprise Password Manager利用者向けのパブリックプレビューと説明されています。ブラウザーで承認してログインする今回の個人向け連携と、同一の利用手順ではありません。出典:Credential Broker公式ページ。
また、Claude向け資料にある承認の期間や端末の条件を、MuseやGrok Botなどすべての連携へ一般化することもできません。APIキーや開発環境の秘密を管理したい場合は、その用途に対応した製品の資料を別途確認しましょう。
今後のAIネットワークで果たす役割
ここでいうAIネットワークは、複数のAIや業務ツールが、サイト・API・アカウントを介して連携する世界を指します。以下は、現在の仕組みを踏まえた展望です。
1.秘密の受け渡しを減らす「認証の仲介」が重要になる
AIが増えるたびにパスワードのコピーを配る運用では、変更や利用停止の管理先も増えてしまいます。認証情報を管理する仕組みを間に置き、必要なときに必要な接続を認める方向は、この複雑さを減らすための有力な考え方です。
1Password for Agentsは、その考え方を既存のログインが必要なサービスへ接続する具体例と捉えられます。将来すべてのAI認証が一つの製品へ集まると予測する根拠はありませんが、AIの能力と、そのAIに与えるアクセスを分けて設計する重要性は高まると考えられます。
2.複数AIの分業では、権限を引き継がせすぎない工夫が必要になる
将来的な運用例として、調査するAI、日程を調整するAI、回答案を作るAIが分担する構成が考えられます。この場合、ひとつのAIへログインを許可したからといって、他のAIにも同じアカウントの利用を認める必要はありません。
たとえば、調査は公開情報、日程調整は対象のカレンダー、回答作成は必要な文書だけに範囲を絞ります。複数AIに作業を分けるほど、誰の依頼で、どのAIが、どの情報を使ったかを追える運用が必要です。これは一般的な設計例であり、本製品がすべてを自動構成するという説明ではありません。
3.評価軸は、ログインの成否から「安全に委任できたか」へ広がる
AIがサービスへ入れるようになっても、誤送信や誤購入が増えれば運用は改善しません。導入後は、手作業の削減時間、承認の負担、誤操作、差し戻し、連携を止めるまでの手間などで評価する必要があります。
認証情報の保護に加えて、重要な操作の確認、失敗時の停止、人への引き継ぎを組み合わせられるかが、AIネットワークを実用化するうえでの判断軸になるでしょう。
導入前に確認したいこと
まずは、秘密情報や変更の影響が小さい作業で、接続と承認の流れを確認する方法が考えられます。次の項目は、本記事として提案する導入チェックです。
- 使いたいAIの提供状況を確認する。対応済みか、順次展開中か、待機リストかを各連携ページで確認します。
- 契約と実行環境を確認する。1Passwordのアカウント地域・プラン、端末、ブラウザー、認証方法を照合します。
- 最初に任せる作業を一つに絞る。目的、対象アカウント、参照・変更の範囲を決めます。
- 重要操作の承認方法を確認する。購入・送信・公開・削除などで、AI側の確認や運用上のレビューがどう入るかを確認します。
- 作業後の確認と停止を試す。結果を点検し、1Passwordの連携解除に加え、接続先サービスのログアウトやセッションの無効化が必要かも確認します。
MuseやGrok Botの公式ページには、連携を切断できると記載されています。ただし、1Password側の接続を切ることと、接続先で成立したログイン済みセッションがどう扱われるかは区別して確認すべき点です。参考:Muse向けの連携解除の説明、Grok Bot向けの説明。
会社のアカウントを使う場合は、承認者、取り扱うデータ、社内の利用ルールを先に整理します。個人の試用でうまく動いたことだけをもとに、会社全体へ展開する判断はできません。
1Password for Agentsについてよくある質問
Q.AIに1Passwordのマスターパスワードを教えるのですか?
そのような仕組みではありません。対応連携でAIがログインを要求し、ユーザーが1Passwordを通じて承認する方式です。チャットへアカウントのパスワードや秘密の値を貼り付ける必要はありません。
Q.無料で使えますか?
発表時点では、1Password.com上のIndividual・Familyアカウントに追加料金なしと案内されています。基礎となる1Passwordの契約と、AI側の費用は別に確認してください。
Q.どのAIにも、すぐ接続できますか?
対応する個別連携が必要です。順次展開中・提供予定のものもあるため、本文の表と各公式ページで最新状況を確認してください。
Q.パスワードが見えなければ、AIの誤操作も防げますか?
認証情報の保護と、ログイン後の操作の安全性は別の確認事項です。アカウントの権限、AI側の確認機能、重要操作の承認、作業後の点検を組み合わせます。
Q.1Passwordを使うには、AI連携が必須になりますか?
公式FAQでは任意の連携と説明されています。エージェントを接続せず、従来どおり利用することもできます。
認証情報を守りながら、委任する範囲を選ぶための仕組み
1Password for Agentsは、AIへ秘密を渡す場面を減らし、ユーザー承認のログインを支える設計として注目できます。AIに任せられる作業を増やすうえで、認証情報の扱いを整理する意味は大きいと考えられます。
導入の判断では、対応状況と費用に加え、ログイン後に何をさせるかまで確認しましょう。認証の仲介、最小権限、重要操作の承認、結果の確認を組み合わせることが、今後のAIネットワークを安心して使うための土台になります。
CMSとAI連携を検討している方は、関連記事の「EmDashとは?特徴・料金・使い方とWordPressとの違いを解説」もご覧ください。
事業に合った仕組みへ。
UNISON MISSIONでは、事業やWebマーケティングに関するご相談を受け付けています。サイト運営やAI活用で整理したい課題をお聞かせください。
- 1Password公式X:1Password for Agentsの発表
- 1Password公式プレスリリース(2026年10月22日)
- 公式ブログ:Introducing 1Password for Agents
- 1Password for Agents公式ページ・FAQ
- 1Password for Muse/1Password for Grok Bot/公式料金
- 1Password for Claudeのセキュリティ資料
- 1Password Credential Broker
- ブラウザー利用型AIの認証情報のリスクに関する公式解説
- OWASP:AI Agent Security Cheat Sheet
本文は公式資料を参照して独自に構成しています。SNSの反響を、安全性や利用効果の実証として扱っていません。画像3枚はChatGPTの画像生成機能で制作した解説用ビジュアルで、1Passwordの公式画像・製品画面ではありません。