PHPの脆弱性とは、PHPの実行環境やPHPで作られたWebアプリケーションに存在する、攻撃に悪用されるおそれのある弱点です。悪用されると、サイトの改ざん、情報漏えい、サービス停止などにつながります。
対策の出発点は、PHP本体・CMSやプラグイン・サーバー設定を分けて確認することです。この記事では、PHPの脆弱性の種類、更新時の確認手順、WordPressでの注意点を解説します。さらに、AIがサイトや業務システムと連携する「AIネットワーク」の今後と、その安全な運用についても考えます。
- PHP本体の更新と、アプリケーションの改修は別の対策です。両方の管理が必要です。
- サポート中のバージョンでも、修正前のパッチレベルには脆弱性が残る場合があります。
- AI連携では、従来の脆弱性対策に加えて、接続先・権限・承認・ログの設計が重要になります。
情報確認日:2026年10月23日。個別サイトの安全性を診断した記事ではありません。修正版や対応状況は変わるため、実作業の前に公式情報と利用中のサーバー会社の案内を確認してください。
PHP公式は、認証なしで遠隔からコードを実行されるおそれがあるCVE-2026-109618/CVE-2026-109619の修正版として、PHP 8.5.12・8.4.27・8.3.36・8.2.35を公開しました。Webリクエストを処理するPHP環境が対象で、PHP-FPMやmod_phpなども含まれます。
利用中の系統の修正版、またはそれ以降の対応版への更新を優先します。OSベンダー等が修正を取り込む「バックポート」もあるため、表示番号だけで判断せず提供元に適用状況を確認してください。WAFなどの緩和策だけで解決したと判断せず、更新が難しい場合の公開範囲や一時停止も運用担当者と検討します。出典:PHP公式セキュリティ勧告。
PHPの脆弱性とは?3つの層で理解する
PHPは、サーバー側で動作するプログラミング言語です。ブラウザーからの要求に応じて処理を実行し、HTMLやAPIの応答を返します。WordPressもPHPを使うため、サイトの担当者がPHPのコードを書いていなくても、実行環境の管理が必要になることがあります。
「PHPの脆弱性」という言葉には、PHP本体の不具合と、PHPで書かれたアプリケーションの実装上の弱点が混在しがちです。対策の担当先を決めるために、次の3つの層に分けて整理しましょう。
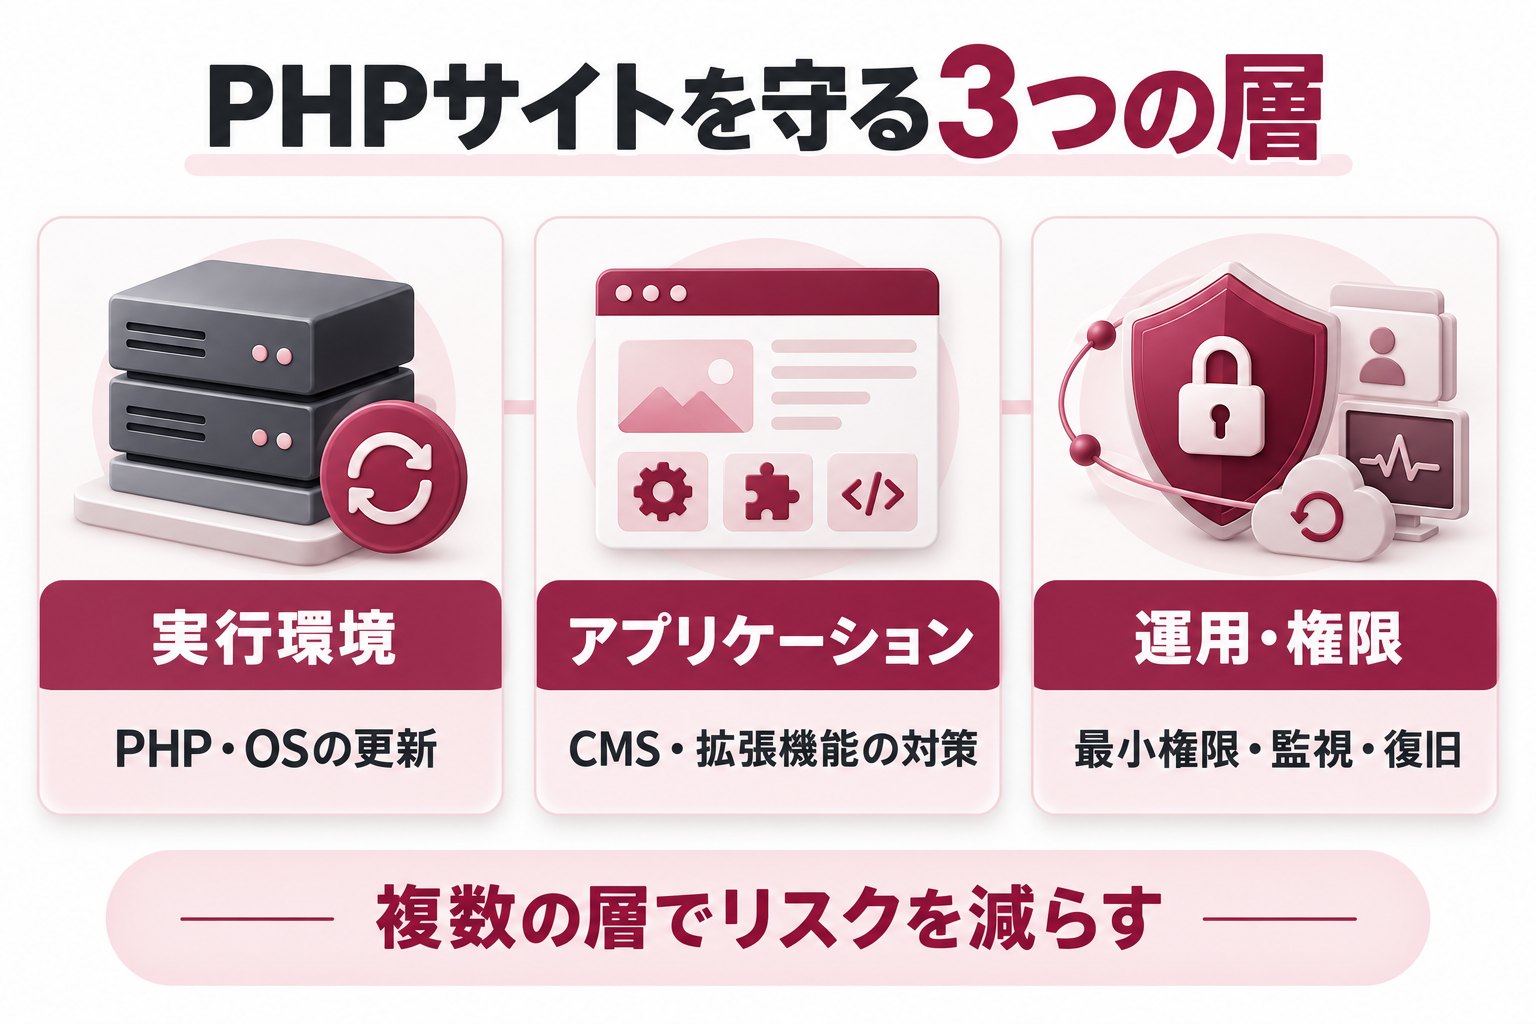
1.実行環境:PHP本体・OS・Webサーバー
PHP本体の脆弱性は、原則として修正が提供されたPHPや配布パッケージへの更新で対処します。OSやWebサーバー、利用している拡張モジュールも管理対象です。レンタルサーバーでは事業者が更新を担当する部分もあるため、契約上の分担を確認します。
2.アプリケーション:CMS・テーマ・プラグイン・独自コード
フォームの入力処理、ログイン、ファイルのアップロードなどに弱点がある場合は、アプリケーション側の更新や改修が必要です。PHPだけを新しくしても、独自コードのSQLインジェクションやアクセス制御の不備まで自動で直るわけではありません。
3.運用:アカウント・権限・監視・バックアップ
更新済みでも、管理用アカウントの使い回しや、不要な書き込み権限が残っていると被害につながります。誰が更新するか、異常を誰が確認するか、復旧に必要なデータをどこへ保存するかまで決めておくと、対策を継続しやすくなります。
代表的な脆弱性と被害
脆弱性の種類によって、起こり得る被害と必要な対策は異なります。以下はPHPサイトでも確認対象となる代表例です。すべてがPHP言語そのものに固有の問題ではありません。
| 種類 | 起こり得ること | 主な対策 |
|---|---|---|
| 遠隔コード実行(RCE) | サーバー上で意図しない処理を実行される | 影響条件を確認し、本体や該当製品の修正版を適用 |
| SQLインジェクション | データベースの情報を不正に参照・変更される | パラメーター化クエリと入力の検証、DB権限の制限 |
| クロスサイトスクリプティング(XSS) | ページに不正なスクリプトを混入され、閲覧者に影響する | 出力先に合ったエスケープ、必要に応じたHTMLのサニタイズ |
| 不適切なファイルアップロード | 危険なファイルの配置や、サーバーでの実行を許してしまう | 種類・サイズの検証、保存先の分離、実行の禁止 |
| SSRF | サーバーを経由して意図しない内部・外部の接続先へアクセスされる | 接続先と通信経路の制限、リダイレクト先等の検証 |
スマートフォンでは表を横にスクロールできます。対策は要点のみで、個別の実装条件に合わせた確認が必要です。
SQLインジェクションでは、SQL文に入力値をそのまま連結しないことが基本です。XSSでは、HTML本文、属性、JavaScriptなど、出力する場所に合った処理を選びます。「入力を一度チェックしたから安全」と考えず、データを使う箇所で適切に扱う必要があります。参考:OWASPのSQLインジェクション対策、XSS対策、ファイルアップロード対策、SSRF対策。
IPAは2024年、Windows上で動作する特定のPHP環境の脆弱性「CVE-2024-4577」が悪用され、国内の複数組織でWebサービスにwebshellが設置されていたと注意喚起しました。webshellは、攻撃者による遠隔操作の足場となる不正なプログラムです。これは過去の別事例であり、冒頭の2026年の2件とは影響条件が異なります。出典:IPAの注意喚起。
PHPのサポート期限と更新の考え方
PHP公式のサポートは、通常の不具合も修正する期間と、重大なセキュリティ問題の修正に限る期間に分かれます。2026年10月23日時点の公式情報は次のとおりです。
| 系統 | 通常サポート終了 | セキュリティサポート終了 |
|---|---|---|
| PHP 8.2 | 2024年12月31日 | 2026年12月31日 |
| PHP 8.3 | 2025年12月31日 | 2027年12月31日 |
| PHP 8.4 | 2026年12月31日 | 2028年12月31日 |
| PHP 8.5 | 2027年12月31日 | 2029年12月31日 |
PHP 8.1以前はPHP公式の通常のサポート対象外です。ベンダー独自の延長保守がある場合も、提供範囲と修正状況の確認が必要です。また、「8.4を使っている」といった系統だけでは適用済みか判断できません。パッチ番号と提供元のセキュリティ情報まで記録しましょう。出典:PHP公式のSupported Versions。
長期的な移行先は、CMSや業務アプリケーションの対応状況、残りのサポート期間、保守会社の体制で決めます。重大な脆弱性への当面の修正と、サポート期限を見据えたバージョン移行を分けて計画すると、緊急対応と互換性の検証を整理できます。
PHPの脆弱性対策を進める6つの手順
まずは「いまどのPHPが動き、誰が更新できるか」を明確にします。以下はサイト運営者が保守担当者と確認するための進め方です。緊急性が高い勧告が出ている場合は、影響するシステムの公開制限なども並行して判断してください。
- 稼働環境を一覧にする。本番・検証・旧サイト・定期実行処理を含め、PHPのバージョン、提供元、担当者を記録します。放置されたサブドメインも対象です。
- 公式勧告と提供元の対応状況を照合する。CVE番号、影響条件、修正版、バックポートの有無を確認します。レンタルサーバーでは、利用者による切り替えが必要かも問い合わせます。
- 復元できるバックアップを確保する。データベース、ファイル、設定を退避し、保存日時と復元手順を確認します。バックアップは攻撃を防ぐ機能ではなく、復旧の備えです。
- 検証環境で互換性を確認する。PHP更新後のページ表示、管理画面、問い合わせ、決済、API、定期処理など、事業に必要な操作を試します。ログの警告やエラーも確認します。
- 担当者が本番へ適用し、実際の稼働を確認する。サーバーの手順に従って更新・必要な再起動等を行い、Web側で動作中のPHPと主要機能を確認します。コマンドラインとWeb側のPHPが異なる構成にも注意します。
- 更新記録と監視を残す。適用日時、バージョン、確認結果を記録し、エラーや不審なアクセスを継続して確認します。次の期限と担当者も決めます。
画面にエラーが出たからといって、脆弱性のある旧版へ戻して公開を続ける判断は慎重に行います。修正版の同系統への適用や、問題のある拡張機能の停止、公開範囲の制限などを保守担当者と検討し、事業継続と安全性の両方を確認しましょう。
WordPressで特に確認したいこと
WordPressの更新と、サーバー側のPHP更新を分ける
WordPress管理画面では、「ツール」→「サイトヘルス」→「情報」→「サーバー」からPHPのバージョンを確認できます。PHPの切り替えや修正パッケージの適用は、契約しているサーバーの管理画面や保守担当者側で行うことが一般的です。
WordPress公式も、2026年10月21日のPHPの2件について、WordPress固有の問題ではなく、PHPアプリケーションをホストするサーバーの問題だと説明しています。WordPressだけを更新して完了とせず、PHP側の対応も確認します。出典:WordPress公式の案内。
テーマ・プラグイン・独自実装も確認する
本体、使用テーマ、プラグインの更新状況を確認し、不要な拡張機能を整理します。テーマを使っていることだけでサイト全体の安全性は決まりません。追加したコード、フォーム、外部連携、アカウント管理も確認対象です。
運営者と制作会社で「サーバーのPHP更新」「WordPress側の更新」「更新後の動作確認」「事故時の連絡」を誰が担当するか共有しておくと、重要な勧告が出たときに着手しやすくなります。
今後のAIネットワークの世界とPHPの役割
本記事でいうAIネットワークは、AIエージェントがAPIや共通の接続規格を通じて、サイト・データベース・業務ツールと連携する仕組みを指します。ニューラルネットワークの構造そのものを説明する用語としては使っていません。以下の展望は、現在の連携技術を踏まえた見通しであり、普及時期や成果を保証するものではありません。
「回答を作るAI」から、業務の一部を進めるAIへ
サイト運営では、問い合わせの要約、社内データの検索、記事の下書き、更新候補の抽出などを一連の作業として支援する構成が考えられます。たとえば、監視結果を読み取るAIが優先度を整理し、保守担当者へ確認用の報告を作る運用です。
ただし、AIの提案と、サーバーを変更する操作は分けて設計する必要があります。脆弱性情報を要約できることは、安全に更新を実行できることと同じではありません。担当者が根拠と対象を確認し、実行結果を検証する工程は残ります。
PHPサイトも、APIを通じた連携先になり得る
AI連携のために、既存サイトをすべて別の言語へ作り直す必要があるとは限りません。PHPで動くサイトでも、必要なAPIや連携層を整えれば、情報の参照や下書きの登録などを支援する構成を検討できます。対応範囲はCMS、プラグイン、認証方式、開発内容によって異なります。
MCP(Model Context Protocol)などの規格は、AIと外部ツールを接続する際の選択肢です。規格に対応しただけで安全性が自動的に確保されるわけではありません。MCPの公式資料も、認証・認可に関する問題や、意図しない接続先へのリクエストなどに対策が必要だと整理しています。参考:MCP公式のセキュリティ上のベストプラクティス。
今後は「何につなぐか」と「どこまで任せるか」が競争力を左右する
今後の運営で大切になると考えられるのは、接続するサービスの数を増やすことより、業務上の目的と操作権限をそろえることです。問い合わせを読む支援なら参照権限から始め、記事制作なら下書きの作成までに限定する、といった段階的な導入が考えられます。
成果も「AIを導入したか」ではなく、確認作業にかかる時間、誤操作の件数、差し戻しの理由、運用コストなどで確かめます。便利な連携を増やすほど、止める手順、担当者への引き継ぎ、接続の解除まで含めた設計が重要になるでしょう。
AI連携で増えるリスクと安全な設計
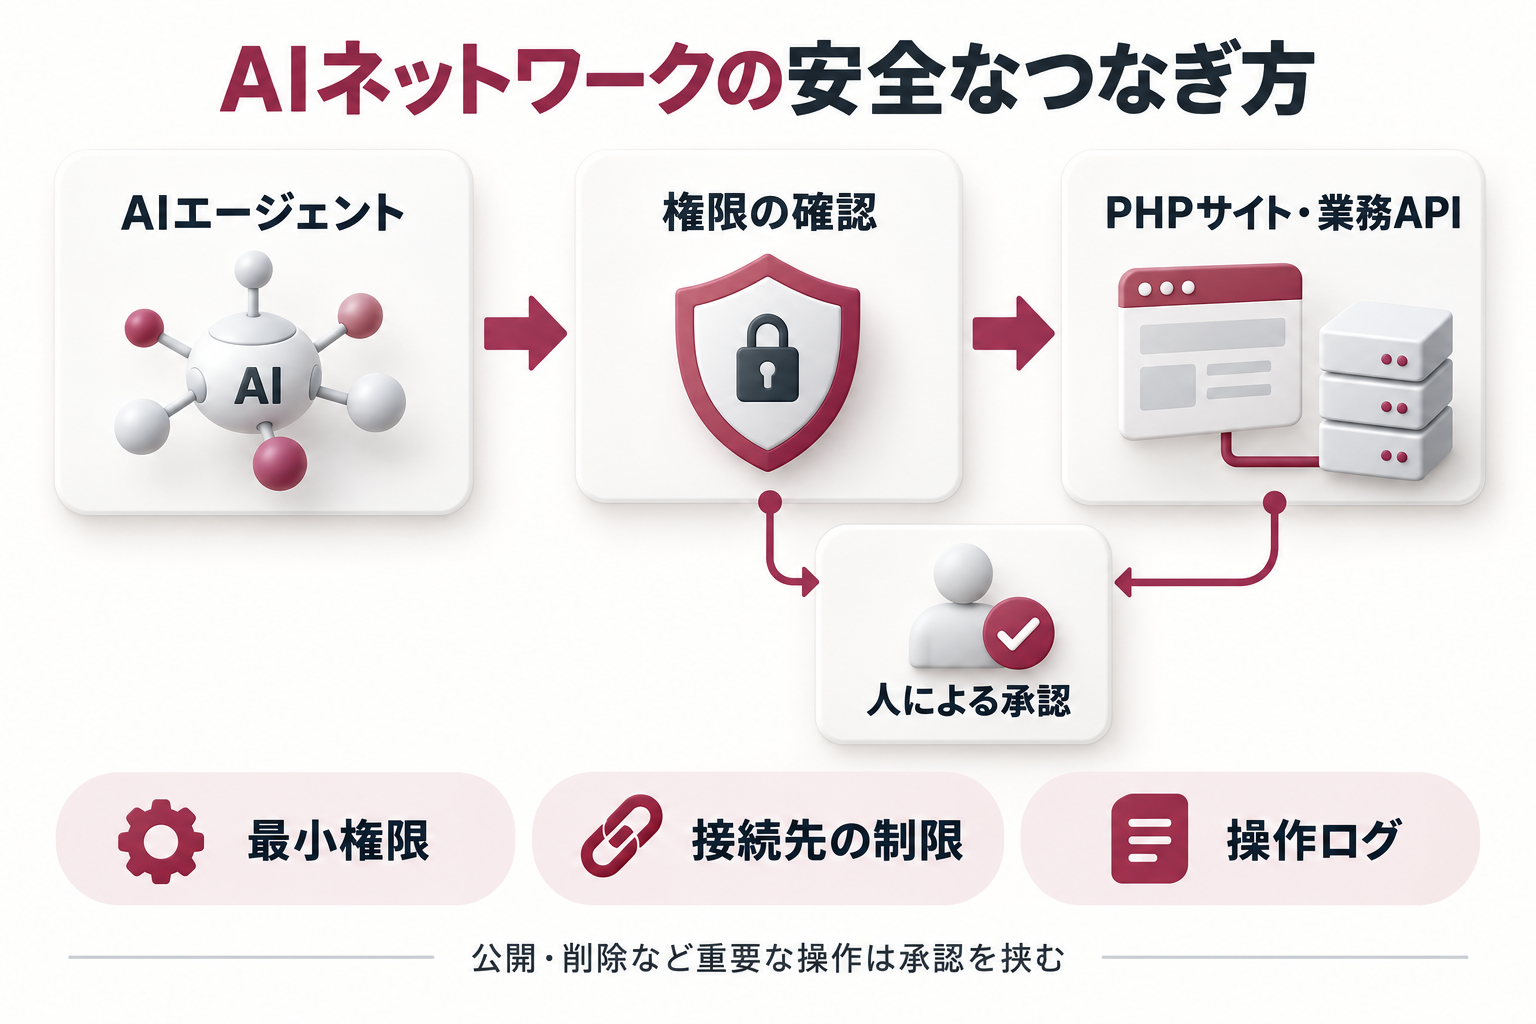
PHP側を更新しても、AIに渡す権限が大きすぎれば別の危険が残ります。外部のページや文書に含まれた不正な指示をAIが実行指示として扱う「プロンプトインジェクション」や、認証情報の漏えいは、従来のWeb対策に加えて考える必要がある問題です。
| 確認するリスク | 運用・設計の例 |
|---|---|
| 外部コンテンツからの不正な指示 | 取得した情報を信頼済みの操作指示と分け、実行側でも対象と権限を検証する |
| 権限の与えすぎ | 参照・下書き・公開を分け、AIに必要な範囲だけを与える |
| 連携先を経由した情報漏えい | 送信データと接続先を制限し、認証情報を本文やログへ残さない |
| 連続処理の暴走・費用の増加 | 実行回数・時間・費用の上限と停止手段を用意する |
公開・削除・権限変更など重要な操作では、人が対象と変更内容を確認してから実行する流れを組み込みます。承認の有無をAIの自己申告だけで判定せず、実行側で検証する設計が必要です。ログには、誰の権限で、何を、いつ変更したかを残し、秘密情報は記録しないようにします。
これらはOWASPのAIエージェント向けの指針を踏まえた整理です。AI用の新しい対策と、PHP・CMSの更新は両方が必要になります。参考:OWASP AI Agent Security Cheat Sheet。
たとえば、更新候補を一覧にするAIにはサーバーの変更権限を与えず、報告の作成から試します。次に検証環境で下書きや変更案を確認し、必要性が確かめられた操作だけ権限を広げる方法が考えられます。これは導入計画の一例で、使う製品の実装と自社の体制に合わせて判断してください。
AIとCMSの連携や、既存サイトから移行する際の考え方は、関連記事の「EmDashとは?特徴・料金・使い方とWordPressとの違いを解説」でも紹介しています。CMSの変更そのものを、セキュリティ対策の完了と考えないことが大切です。
被害が疑われる場合の初動
見覚えのないファイルや管理者、ページの改ざん、不審な外部送信などを見つけた場合は、通常の更新作業だけで済ませず、インシデントとして扱います。以下は保守担当者へ引き継ぐための基本的な整理です。
- 担当者とサーバー会社へ連絡する。発見時刻、対象URL、確認した症状を共有します。
- 被害の拡大を抑える。必要に応じて公開や外部連携を制限し、AI連携の書き込み権限も停止します。
- 調査に必要な証拠を保全する。ログや対象データを確保し、むやみに削除・上書きして痕跡を失わないようにします。
- 侵入経路と影響範囲を調べる。PHPだけでなく、CMS、アカウント、連携先なども確認します。
- 原因を取り除いてから復旧する。修正の適用、クリーンな環境での復元、漏えいした可能性のある認証情報の無効化・再発行を進めます。
- 復旧後も監視し、必要な報告を判断する。契約や法令等に関係する通知・報告の要否は、責任者と専門家に確認します。
PHPを更新しても、すでに設置された不正ファイルや漏えいした認証情報が消えるわけではありません。復旧の判断には侵入後の調査も必要です。参考:WordPress公式の被害発生時の案内。
PHPの脆弱性についてよくある質問
Q.PHPを使っているサイトは、すべて危険なのですか?
言語名だけでは安全性を判断できません。該当する脆弱性、稼働バージョン、設定、公開範囲、アプリケーションの実装を確認します。更新と適切な運用を継続することが基本です。
Q.WAFを入れていれば、PHPを更新しなくても大丈夫ですか?
WAFは一部の攻撃を抑える助けになりますが、修正版の適用を不要にするものではありません。勧告に従って更新し、緩和策の適用範囲と限界も確認してください。
Q.サーバー会社から「修正済み」と言われても番号が古いのはなぜですか?
番号の見た目を大きく変えず、修正を取り込むバックポートの場合があります。CVE番号を伝え、利用中のパッケージへの適用状況と提供元の告知を確認します。
Q.AIにPHPの脆弱性対策を全部任せられますか?
情報の整理や変更案の作成には活用できますが、安全性の保証や本番変更の責任まで自動的に任せられるものではありません。対象と根拠の確認、承認、実行後の検証を含む体制を用意します。
まとめ:更新の継続と、AIの権限設計をセットで進める
PHPの脆弱性対策は、サポート中の修正版を使うことに加え、アプリケーションの実装、アカウント、監視、復旧を組み合わせて進めます。まず稼働環境と担当者を把握し、重要な勧告が出たときに対応できる状態を作りましょう。
AIネットワークの世界では、サイトが外部ツールから操作される機会も広がると考えられます。必要な接続と権限を選び、重要な操作に承認を挟み、結果を追えるようにすることが、業務改善を継続するための土台になります。
事業の成果につながる仕組みへ。
UNISON MISSIONでは、事業やWebマーケティングに関するご相談を受け付けています。サイト運営やAI活用で整理したい課題をお聞かせください。
- PHP公式:2026年10月21日のセキュリティ勧告
- PHP公式:Supported Versions
- WordPress公式:Critical PHP Security Release
- IPA:PHPの脆弱性(CVE-2024-4577)を狙う攻撃について
- OWASP:SQL Injection Prevention/XSS Prevention/File Upload/SSRF Prevention
- OWASP:AI Agent Security Cheat Sheet
- MCP公式:Security Best Practices
- WordPress公式:FAQ My site was hacked
本文は公式資料を参照して独自に構成しています。AIの将来像と導入例には当社の記事としての考察を含みます。画像3枚はChatGPTの画像生成機能で制作した解説用ビジュアルです。